帳戶安全
假幣安信件、假網站與假客服:實用辨識對照表
釣魚不需要很精緻,只需要在你著急的時候出現。認識這幾個固定破綻,比記住任何一個網址都有用。
釣魚攻擊靠的是時機,不是技術
多數人以為自己認得出假網站,實際上被騙的當下通常有一個共同點:你正在等待某件事。等提領到帳、等驗證通過、等客服回覆。這時一封「您的驗證需要補件」的信件出現,它符合你的預期,而預期會關掉你的懷疑。
所以有用的防禦不是「記住正確網址」,而是幾條與情境無關的固定規則。
第一道防線:防釣魚碼
如果你只做一件事,就做這個。
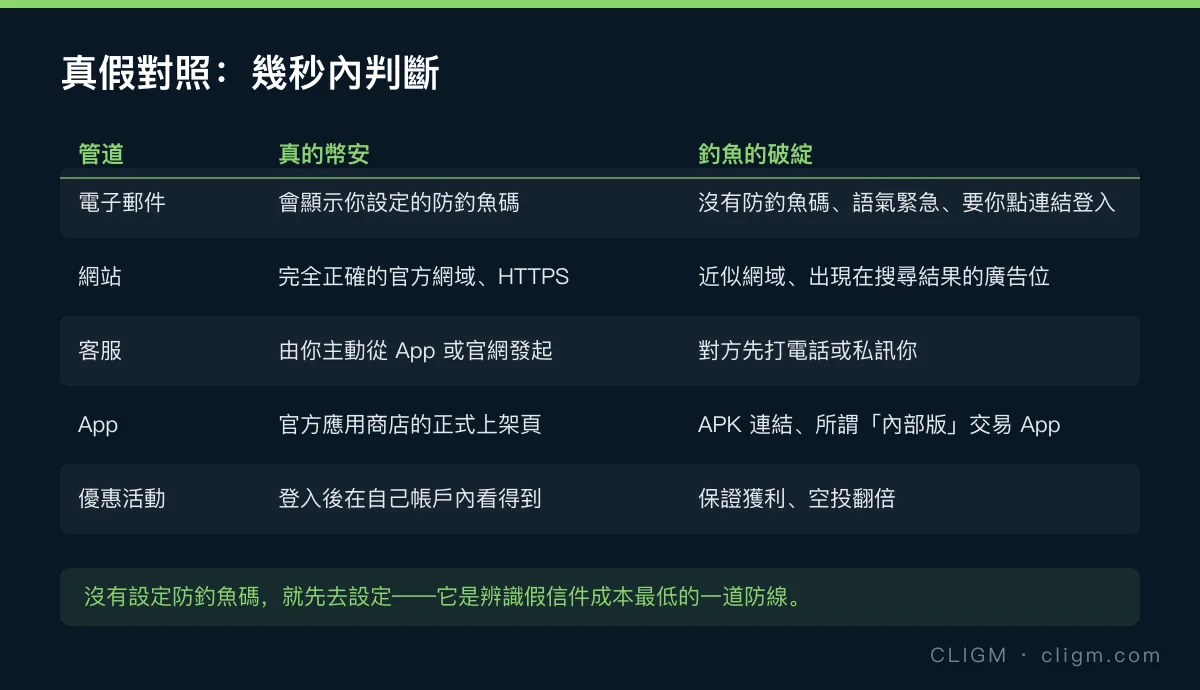
防釣魚碼是你自己設定的一組字串,之後每一封真正來自幣安的官方信件都會顯示它。設定之後,判斷方式變得極其簡單:沒有你的防釣魚碼,就不是官方信件——不論寄件地址看起來多正確、排版多專業、Logo 多逼真。
寄件地址是可以偽造的,排版是可以複製的,但攻擊者拿不到你的防釣魚碼。到帳戶安全設定裡花兩分鐘設定它,這是投入報酬率最高的一步。
第二道:方向原則
是誰先發起的接觸?
真正的客服流程永遠由你發起:你打開 App 或官網,你提交工單,然後他們在那個工單裡回覆你。
反過來的一律有問題。主動打給你的電話、主動私訊你的 Telegram 或 WhatsApp 帳號、主動加你好友的「客服專員」、在你貼文下留言叫你私訊的帳號——全部都是。幣安不會打電話給你,也不會在社群平台私訊你處理帳戶問題。
這條規則的好處是它不需要你判斷內容真假。只要方向是反的,就直接結束對話。
第三道:網域與 App 來源
檢查網址時,看的是網域本身,也就是最後一個斜線之前、最右邊的那部分。攻擊者會用各種手法在網域前面塞進正確的字樣,讓你以為看到了官方名稱。
- 不要從搜尋結果的廣告位進入。仿冒站經常買下品牌關鍵字的廣告,排在真正的官網上面。
- 用書籤,或手動輸入網址。
- App 只從官方應用商店的正式上架頁安裝。任何要你安裝 APK 檔的連結都是攻擊,所謂「內部版」「機構版」交易 App 一律是假的。
常見話術與它們的共同結構
不同的詐騙劇本,結構其實一樣:製造緊迫感,然後要你在別的地方輸入憑證或送出資產。
- 「您的帳戶將在 24 小時內被凍結,請立即驗證。」
- 「偵測到異常登入,請點此確認是否為本人。」
- 「您的提領已被攔截,請聯繫專員解除。」
- 「補繳保證金 / 稅款後即可解凍資產。」
- 「空投翻倍:轉入即可獲得雙倍返還。」
最後兩類特別值得記住,因為它們騙的是已經受害的人。任何要求你「先轉一筆錢才能拿回原本的錢」的說法,一律是詐騙——沒有任何合法流程是這樣運作的。
永遠不要交出去的三樣東西
助記詞或私鑰。 沒有任何客服、任何驗證流程、任何找回服務會需要它。看到有人索取,對話就到此為止。
二次驗證碼。 那組六位數的用途就是阻擋別人登入。任何人索取它——包括自稱客服的人——都是想登入你的帳戶。
遠端控制權限。 不要為了「協助排查」安裝任何遠端桌面軟體。
萬一已經點了
不要愣住,按順序處理:立刻更改密碼、重設 2FA、檢查並移除不認識的登入裝置與 API 金鑰,接著檢查信箱有沒有被加上自動轉寄規則。如果你輸入的密碼在其他網站也用過,那些也要一併更換。
然後花十分鐘走一次新帳戶安全檢查。如果帳戶已經進不去了,請依照登入不了的排查順序處理,並優先保住你的電子信箱。
CLIGM 是獨立的教學網站,與幣安沒有任何隸屬關係。驗證要求、可接受的證件與可用功能會因地區而不同,也會隨時間調整——請務必以你自己帳戶內的畫面,或幣安官方支援說明為準。最後查核:2026 年 8 月。