帳戶安全
幣安帳戶安全設定:15 分鐘完成 2FA、防釣魚與裝置檢查
用 15 分鐘保護電子郵件,設定 2FA、通行金鑰、防釣魚碼、裝置與提領安全措施。
大多數交易所帳戶被盜,用不到什麼高深的駭客技術:一組在舊資料外洩裡流出的重複密碼、一次 SIM 卡調換攔截的簡訊驗證碼、一封夠像的釣魚信——三扇門,十五分鐘的設定就能永久關上。這份清單按「承重程度」排序走完這十五分鐘:最關鍵的防護放最前面,就算中途被打斷,最重要的部分也已經完成。
請在入金之前做完。沒有資金的弱防護帳戶只是隱患;有資金的,就是目標。
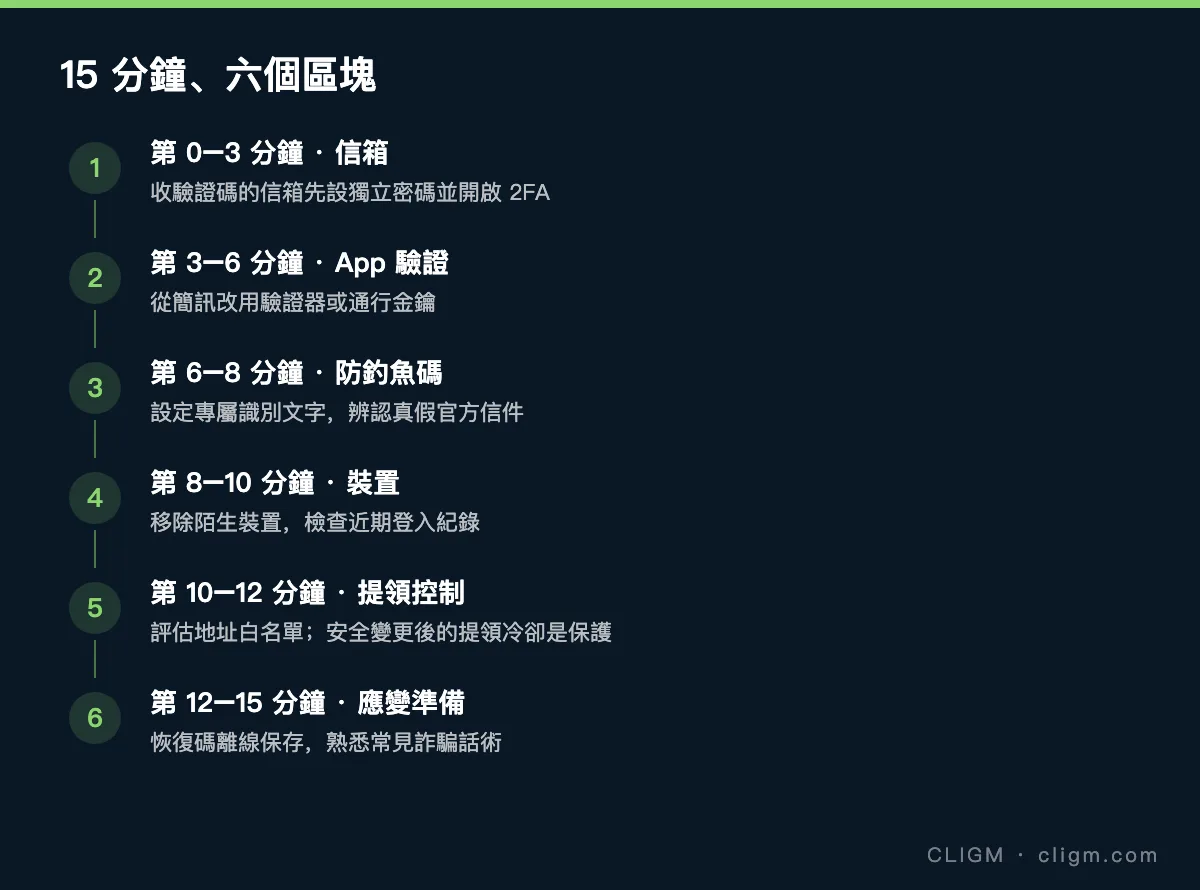
第 0–3 分鐘:先保護電子郵件
從幣安之外開始,因為收驗證碼與重設密碼信件的信箱,才是帳戶真正的邊界——信箱失守,其他防護大多能被逐一解除。給信箱設定一組長的、產生器產生的獨立密碼,存進密碼管理器;然後在信箱本身開啟兩步驟驗證(驗證器或通行金鑰,不用簡訊)。順手檢查信箱的恢復設定:一個過期的恢復電話或忘記的關聯信箱,就是一扇您已經不控制的後門。同時檢查轉寄規則——攻擊者入侵信箱後最愛做的事就是設一條隱形轉寄。
如果信箱密碼在任何其他網站用過,現在就換。
按風險排優先順序
| 優先級 | 要做的事 | 它主要防什麼 |
|---|---|---|
| 立即 | 信箱獨立密碼、強式 2FA、移除陌生裝置 | 密碼外洩與帳戶接管 |
| 今天 | 防釣魚碼、登入通知、恢復資訊離線保存 | 假信件與恢復失敗 |
| 入金前 | 提領白名單評估、小額測試流程 | 地址被替換與操作失誤 |
| 每月 | 複查裝置、API、驗證方式與活動紀錄 | 長期未發現的權限殘留 |
如果已看到陌生登入或提領,先處理「立即」項目,不要先花時間調整一般偏好設定。
第 3–6 分鐘:強化幣安驗證
進入幣安安全設定,檢視目前啟用的兩步驟驗證方式。強度排序很簡單:通行金鑰與硬體金鑰最強、驗證器 App 次之、簡訊最弱——因為 SIM 卡調換詐騙能把您的門號轉到攻擊者的 SIM 卡上,代收您的驗證碼。若簡訊還是您的主要驗證方式,現在加上驗證器或通行金鑰,之後把簡訊降級或移除。
綁定驗證器時畫面會顯示備援碼或設定金鑰:抄在紙上。相簿裡的截圖不是備份——它會同步到您平常不會想到的雲端。也確認幣安登入密碼是獨立的,不是信箱密碼的變體。
幣安學院公開的兩步驟驗證說明頁。實際可用驗證方式以您的帳戶為準。
第 6–8 分鐘:設定防釣魚碼
在安全設定中設一組防釣魚碼:您專屬的短語,之後所有真正的幣安信件都會帶上它。從此任何缺少這組文字的「幣安信件」都是偽造——不管樣式做得多像。這一個功能就化解了新手最常遇到的攻擊:偽裝成提領通知或「帳戶異常」的釣魚信,沒有防釣魚碼時與真信幾乎無法區分。
選一組對外人無意義的文字,不要重複使用密碼。然後記住它啟用的規則:**信裡沒有碼,就不點。**改為自行輸入官方網址查看。
第 8–10 分鐘:檢查裝置與活動
打開裝置管理頁,逐一檢視有權存取帳戶的裝置與工作階段:移除不認識的、已賣掉或不再使用的裝置、共用電腦上的瀏覽器工作階段。再看近期登入紀錄——陌生的地點或時間值得立刻改密碼並開工單。把這項檢查養成習慣而不是一次性動作:它是在「還只是登入、尚未提領」階段發現入侵最快的方式。
第 10–12 分鐘:降低提領風險
安全是分層的:就算有人進得來,提領控制也限制他拿得走什麼。兩個設定最重要。第一,提領地址白名單:開啟後,資產只能提到您事先核准的地址,新增地址需要獨立驗證與等待期——闖入者無法直接把資產轉到自己的錢包。第二,理解安全變更後的提領冷卻:換 2FA 裝置、重設密碼之後提領會被暫時限制。這是保護機制在運作,不要找方法縮短它,更要提防任何催您縮短它的人。
之後每次提領都核對資產、網路、地址、Memo/Tag 與金額;第一次傳到新地址先小額測試。網路核對的完整檢查清單見轉帳網路核對。
第 12–15 分鐘:應變與詐騙預防
最後幾分鐘留給人這一層,因為多數損失始於話術而不是程式碼。記住三條規則:真正的客服不會主動打電話、加 WhatsApp 或 Telegram 聯絡您;任何合法流程都不需要您安裝遠端控制軟體;急迫感是詐騙的簽名——每個劇本都需要您來不及思考。真正緊急的事,等您自行打開官方 App 核實之後,它還會在。
然後準備恢復方案:確認備援碼離線存好;想一遍「如果今天手機遺失,我還登得進去嗎」(這是最多人栽的情境);知道官方客服入口在 App 裡的位置。若會用 P2P 交易,第一筆之前先讀 P2P 安全清單——P2P 有自己的詐騙劇本,帳戶安全擋不住。
每月五分鐘複查
安全會安靜地衰減:裝置越積越多、手機換了、釣魚手法演化。每月五分鐘:檢查裝置清單、確認信箱與手機號碼仍正確、確認備援碼還在原位、掃一眼官方公告有沒有您所在地區的新安全功能。期間若提領出現異常,用提領狀態排查冷靜診斷,不要點信件裡的任何按鈕。
前期十五分鐘,之後每月五分鐘——這就是成為「難啃目標」的全部成本。
官方來源:幣安學院:什麼是兩步驟驗證?
CLIGM 為獨立網站,與幣安無關聯;功能名稱與可用性依地區不同且會變動,請以 App 內安全中心為準。最後檢視:2026 年 7 月 27 日。